Microsoft advirtió que una IA tardó cinco minutos en pasar de buscar una clave filtrada a robar datos
Un informe de Microsoft describe un caso en el que un agente de inteligencia artificial encontró una clave de acceso expuesta en GitHub y, apenas cinco minutos después, ya había sacado información de un servicio de almacenamiento de contraseñas en la nube.
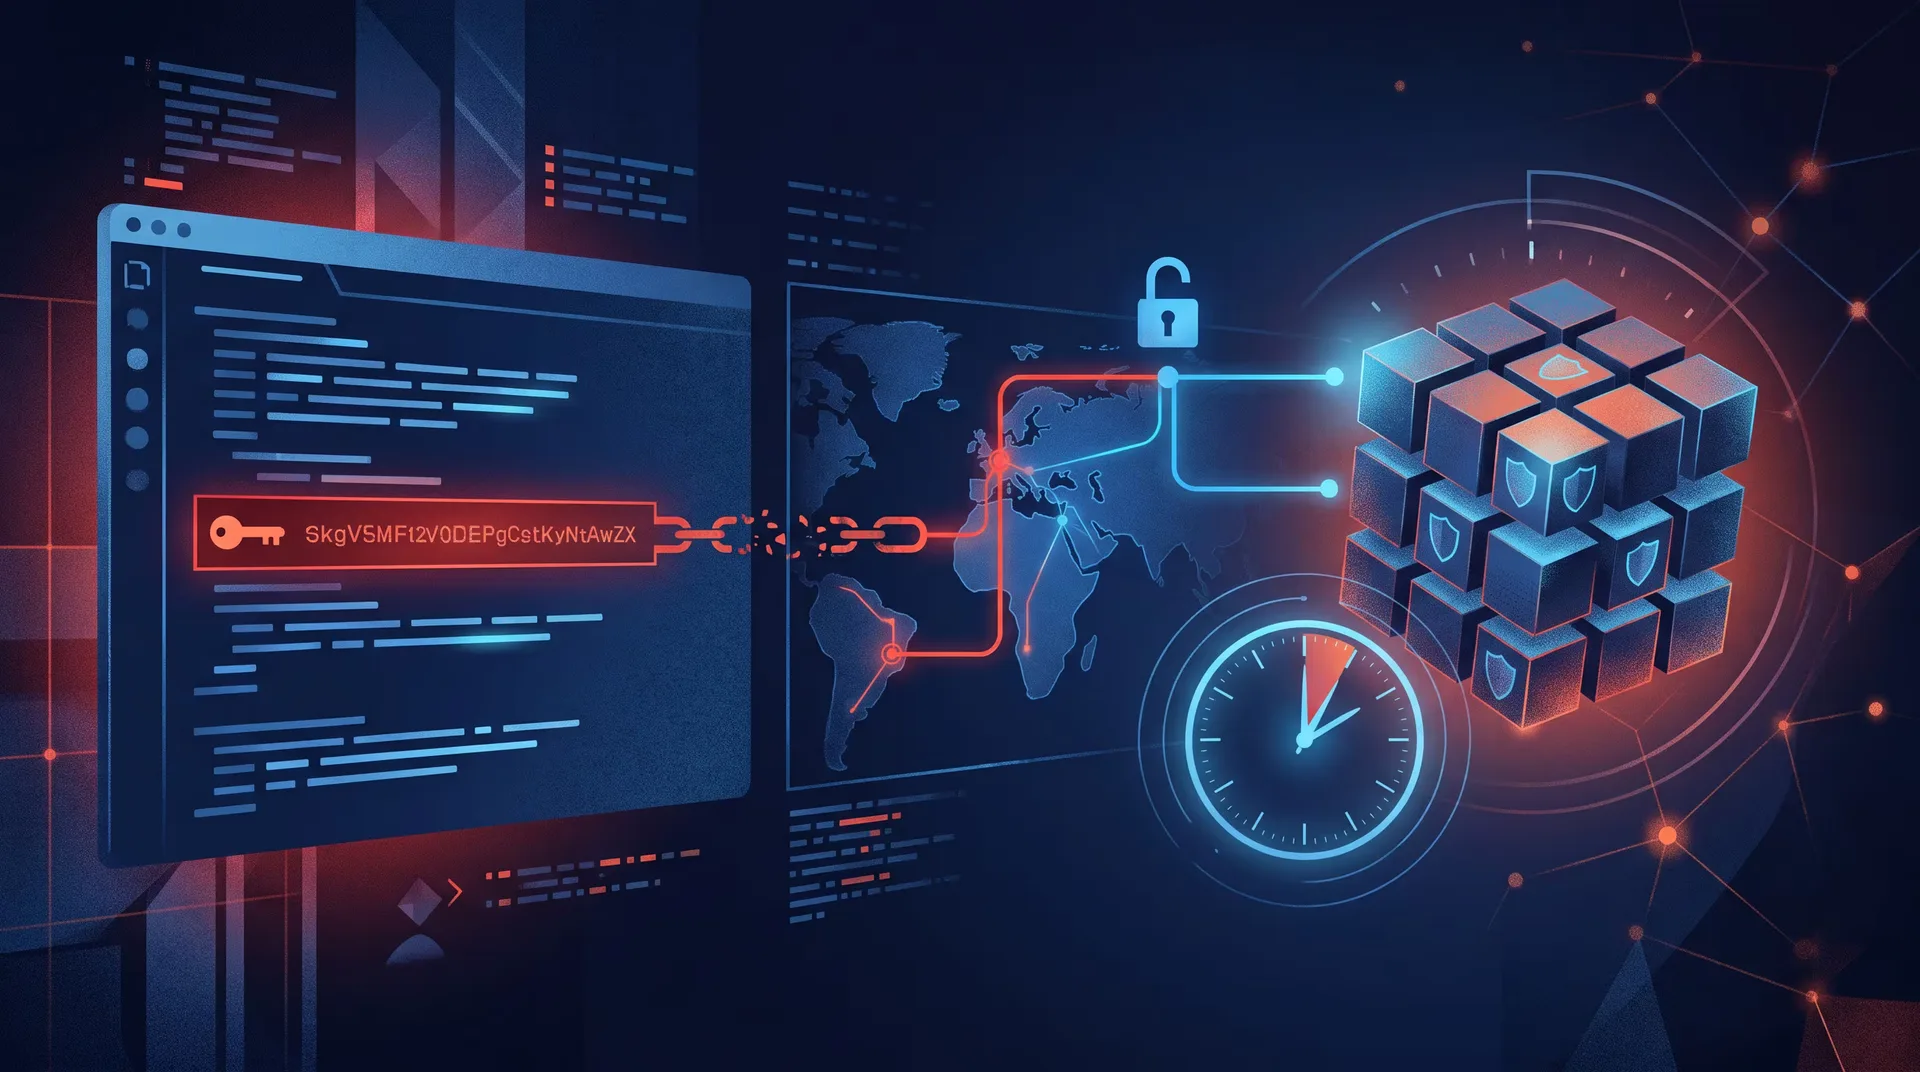
Si una contraseña de empresa queda olvidada en un repositorio de código, antes había tiempo para notarlo y cambiarla. Ese margen se achicó de golpe: según un informe de Microsoft Threat Intelligence publicado el 5 de noviembre, un agente de inteligencia artificial pasó de buscar una credencial expuesta en GitHub a extraer información de Azure Key Vault —el servicio donde Microsoft guarda las claves de acceso de sus clientes en la nube— en apenas cinco minutos. La empresa aclara que el dato corresponde a un caso puntual que observó, no a un promedio de todos los ataques que analizó, según informó Infobae.
La herramienta que detectaron en ese recorrido se llama ARTEX, y su función es rastrear secretos —así se le dice a las contraseñas y claves que usan los programas para identificarse entre sí— que quedaron publicados por error en repositorios de código. Esos secretos no son la contraseña de una persona: son credenciales que una aplicación usa para hablar con otro servicio sin que haya un humano tecleando cada vez. El problema es que, si terminan pegadas dentro de un archivo de configuración o de un script, viajan junto con el código a cualquier lado donde ese código se comparta.
Eso explica por qué el hallazgo de Microsoft importa más allá de las grandes empresas de tecnología. Cualquier sistema que una municipalidad, una pyme salteña o un estudio de desarrollo tenga corriendo en la nube depende de credenciales parecidas para conectar sus propias aplicaciones. Un agente de inteligencia artificial que automatiza la búsqueda, el análisis y el siguiente paso del ataque —con menos intervención humana del lado de quien ataca— reduce justo el tiempo que un equipo de sistemas tiene para reaccionar antes de que el daño ya esté hecho.
El informe también describe algo más inquietante que la velocidad: secuencias en las que un primer intento fallido contra un servicio en la nube fue seguido por un ajuste técnico y un segundo intento que sí funcionó, una especie de prueba y error automatizado que Microsoft presenta como un indicio del comportamiento de estos agentes durante un ataque real.
Frente a ese escenario, la recomendación de Microsoft no es simplemente borrar el archivo donde apareció la clave. GitHub revisa automáticamente el historial completo de sus repositorios públicos —incluidas ramas, comentarios y discusiones— en busca de contraseñas y claves filtradas, y emite una alerta apenas detecta una. Pero borrar esa credencial del historial no alcanza si antes no se la invalida: mientras el secreto siga activo en el otro extremo, cualquiera que lo haya copiado puede seguir usándolo como si fuera legítimo.
La salida de fondo, según la documentación de Microsoft Entra que cita el informe, es migrar hacia identidades administradas cuando el servicio lo permita: un mecanismo que autentica aplicaciones sin que los desarrolladores tengan que guardar ni gestionar esas credenciales dentro del código. Para los sistemas que todavía no pueden dar ese paso, la recomendación es la de siempre pero más urgente: renovar los secretos con frecuencia, limitar cuánto tiempo queda vigente cada credencial y aplicar el principio de mínimo privilegio, es decir, darle a cada aplicación sólo los permisos que necesita para su tarea puntual y nada más.
El episodio de los cinco minutos que documentó Microsoft deja una sola certeza: cuando un agente de inteligencia artificial puede buscar, probar y volver a intentar sin que nadie lo frene del otro lado, la ventana entre una credencial filtrada y un sistema vulnerado ya no se mide en días ni en horas. Se mide en minutos, y para cerrarla antes no alcanza con reaccionar más rápido: hay que dejar la menor cantidad posible de puertas abiertas desde el principio.
Comentarios
Ingresá o creá tu cuenta para comentar esta nota.
Todavía no hay comentarios. Podés ser la primera persona en opinar.