Un ciberataque recalentó las heladeras de supermercados europeos hasta los 49°C y arruinó la comida
Piratas informáticos tomaron el control remoto de los sistemas de refrigeración de cadenas de supermercados en seis países de Europa y llevaron la temperatura de los congeladores a niveles que destruyeron los alimentos almacenados.
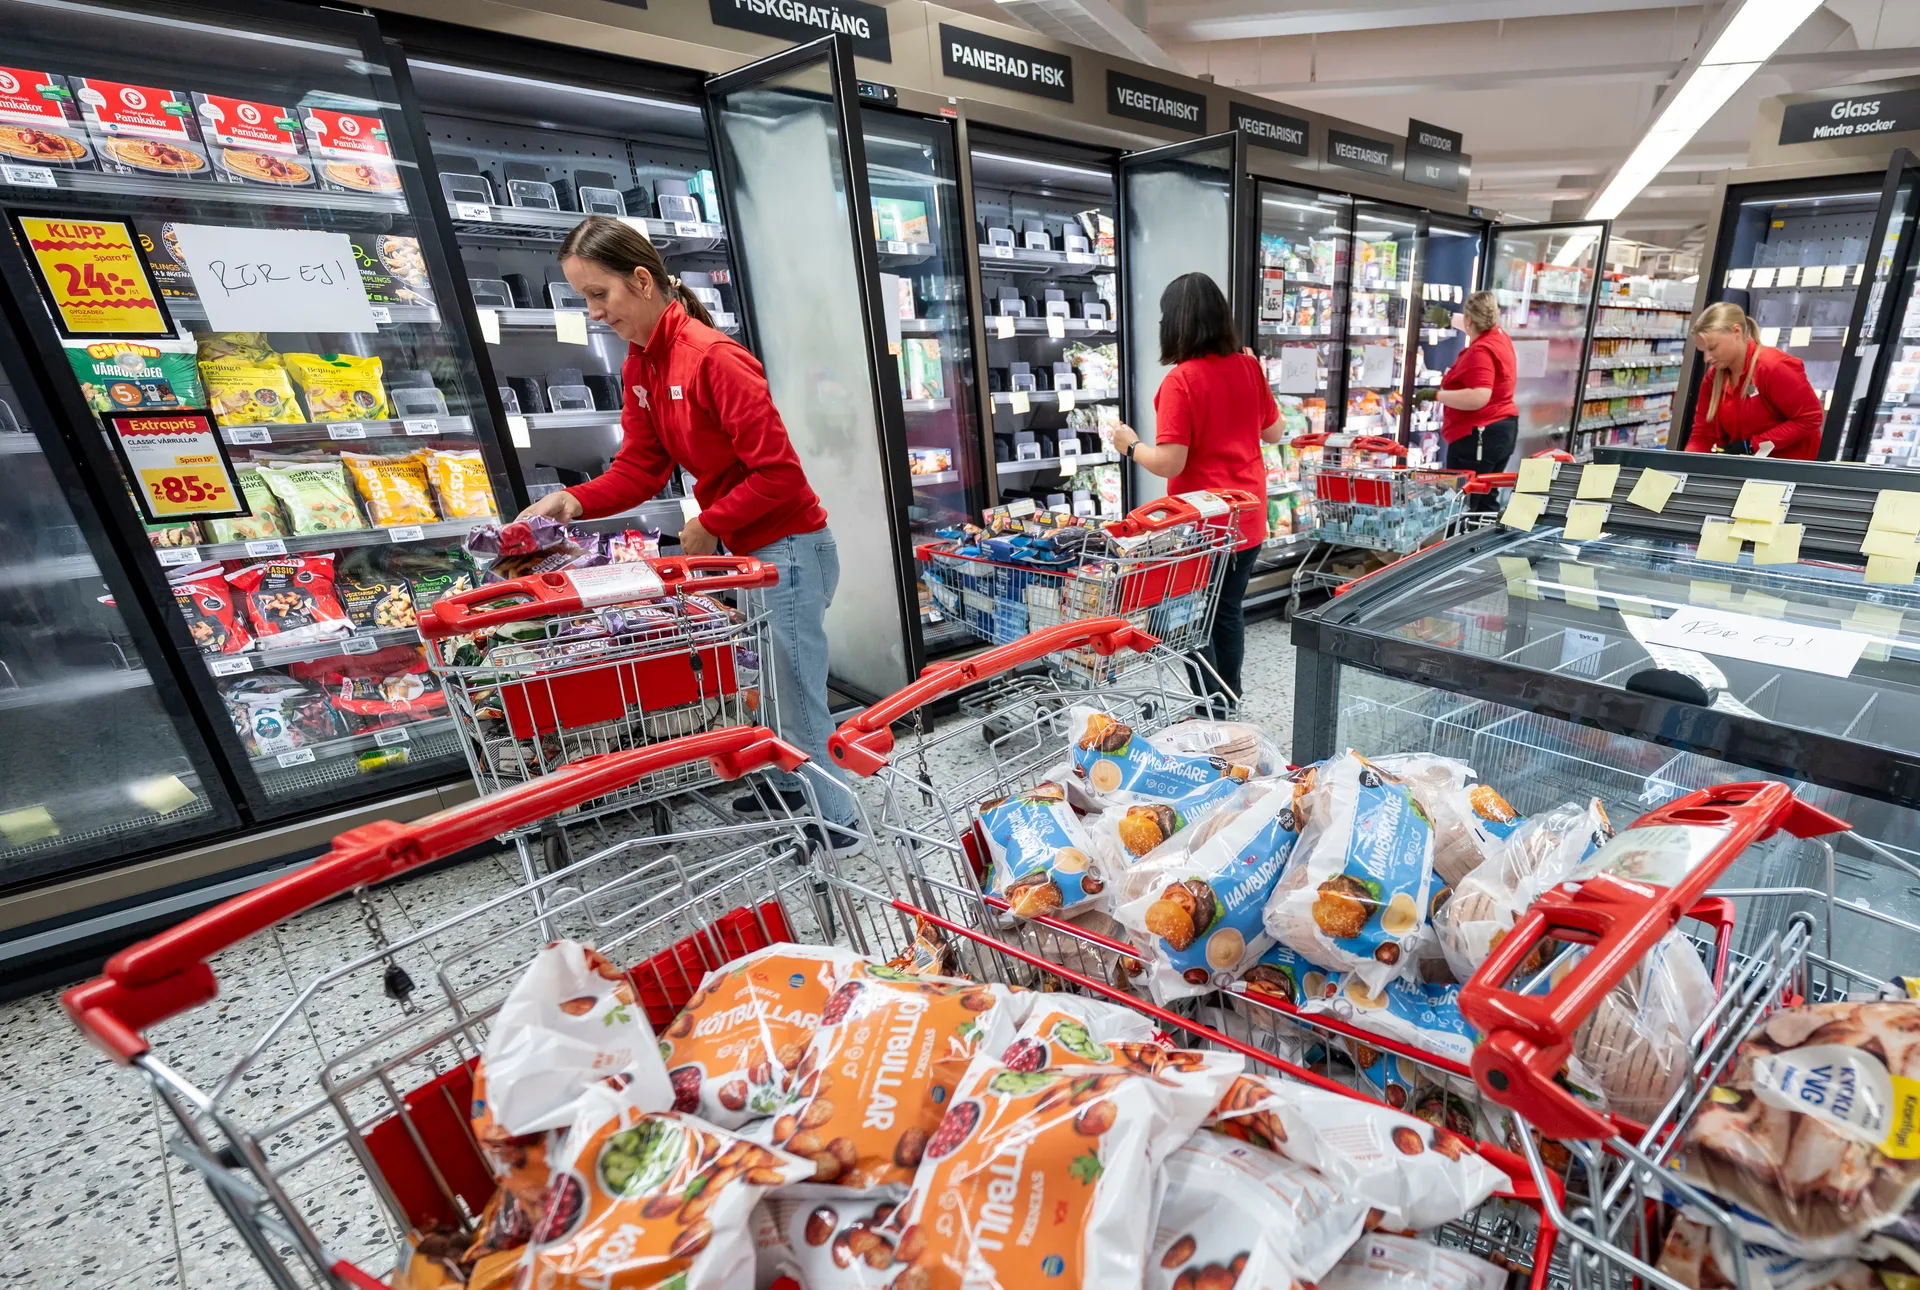
Las heladeras de decenas de supermercados europeos dejaron de enfriar y empezaron a funcionar como hornos. Un grupo de atacantes todavía no identificado tomó el control a distancia de los sistemas que regulan la temperatura de esos equipos y los llevó a superar los 49°C (120°F), según informó el sitio especializado en tecnología Infobae. A esa temperatura, cualquier producto perecedero almacenado se pierde en pocas horas.
El ataque no quedó en un solo local ni en un solo país: afectó a cadenas minoristas de Suecia, Bélgica, Irlanda, Luxemburgo, los Países Bajos y Estonia. En Bélgica y Luxemburgo reportaron problemas las cadenas Ahold Delhaize y Colruyt, con cinco locales de Colruyt y 15 tiendas de Carrefour afectadas, según datos de la agencia Reuters citados por la fuente. En Irlanda, el blanco fue la cadena SuperValu, con 13 supermercados comprometidos.
En Suecia, siete sucursales de Coop sufrieron fallas similares, y la cadena ICA tuvo un incidente nocturno que tocó un número limitado de locales, aunque uno de ellos, en Estocolmo, terminó especialmente dañado: sus congeladores llegaron a 50°C (122°F) y perdieron todo lo que tenían guardado. El golpe también salpicó a comercios que no son supermercados tradicionales: una tienda de IKEA en Bélgica quedó afectada porque, además de muebles, la cadena sueca vende alimentos y tiene restaurante.
¿Cómo se hackea una heladera? Los supermercados modernos no manejan sus cámaras de frío a mano: usan controladores electrónicos que regulan el ciclo de enfriamiento y permiten que un técnico ajuste la temperatura por internet, sin viajar hasta cada local. Esa misma conexión remota, que ahorra tiempo y traslados, es la puerta que un atacante puede usar para manipular el equipo desde cualquier lugar del mundo.
En este caso, parte de los equipos comprometidos usaba la tecnología de gestión térmica del fabricante danés Danfoss, la misma marca que ya había sido blanco de un ataque similar un mes antes: en octubre, cientos de supermercados franceses —entre ellos Carrefour, Monoprix, Intermarché y Cooperative U— sufrieron fallas de refrigeración que arruinaron alimentos. Les Mousquetaires, la empresa dueña de Intermarché, calculó pérdidas por varios millones de euros por ese episodio.
La firma de ciberseguridad Claroty ya había encontrado debilidades en los controladores de Danfoss: las describió en un informe publicado en agosto. Danfoss corrigió esos problemas con una actualización de software, pero la fuente no precisa si el ataque de noviembre usó una falla distinta o una ya conocida. Tampoco hay, hasta ahora, ningún grupo que se haya atribuido ninguna de las dos oleadas de ataques.
El episodio importa más allá de Europa porque la automatización remota de cámaras frigoríficas y heladeras ya no es un lujo de las grandes cadenas: cualquier comercio que sume un controlador conectado a internet para evitar una visita técnica queda expuesto al mismo tipo de maniobra. Una falla de software que tardó 22 años en ser explotada o una extensión falsa que dejó una puerta trasera en miles de computadoras muestran, cada una con su propia mecánica, el mismo problema de fondo: cuanto más conectado está un equipo, más formas tiene un atacante de llegar a él sin pisar el lugar.
Por ahora, la cuenta de esta ola de ataques son heladeras recalentadas, comida tirada y una pregunta sin responder sobre quién estuvo detrás.
Comentarios
Ingresá o creá tu cuenta para comentar esta nota.
Todavía no hay comentarios. Podés ser la primera persona en opinar.