JPMorgan Chase confirmó que un ciberataque a sus proveedores expuso datos de clientes
El banco más grande de Estados Unidos reconoció que empresas externas que le prestan servicios fueron hackeadas y que la filtración incluye nombres, mails y datos de cuentas de clientes.
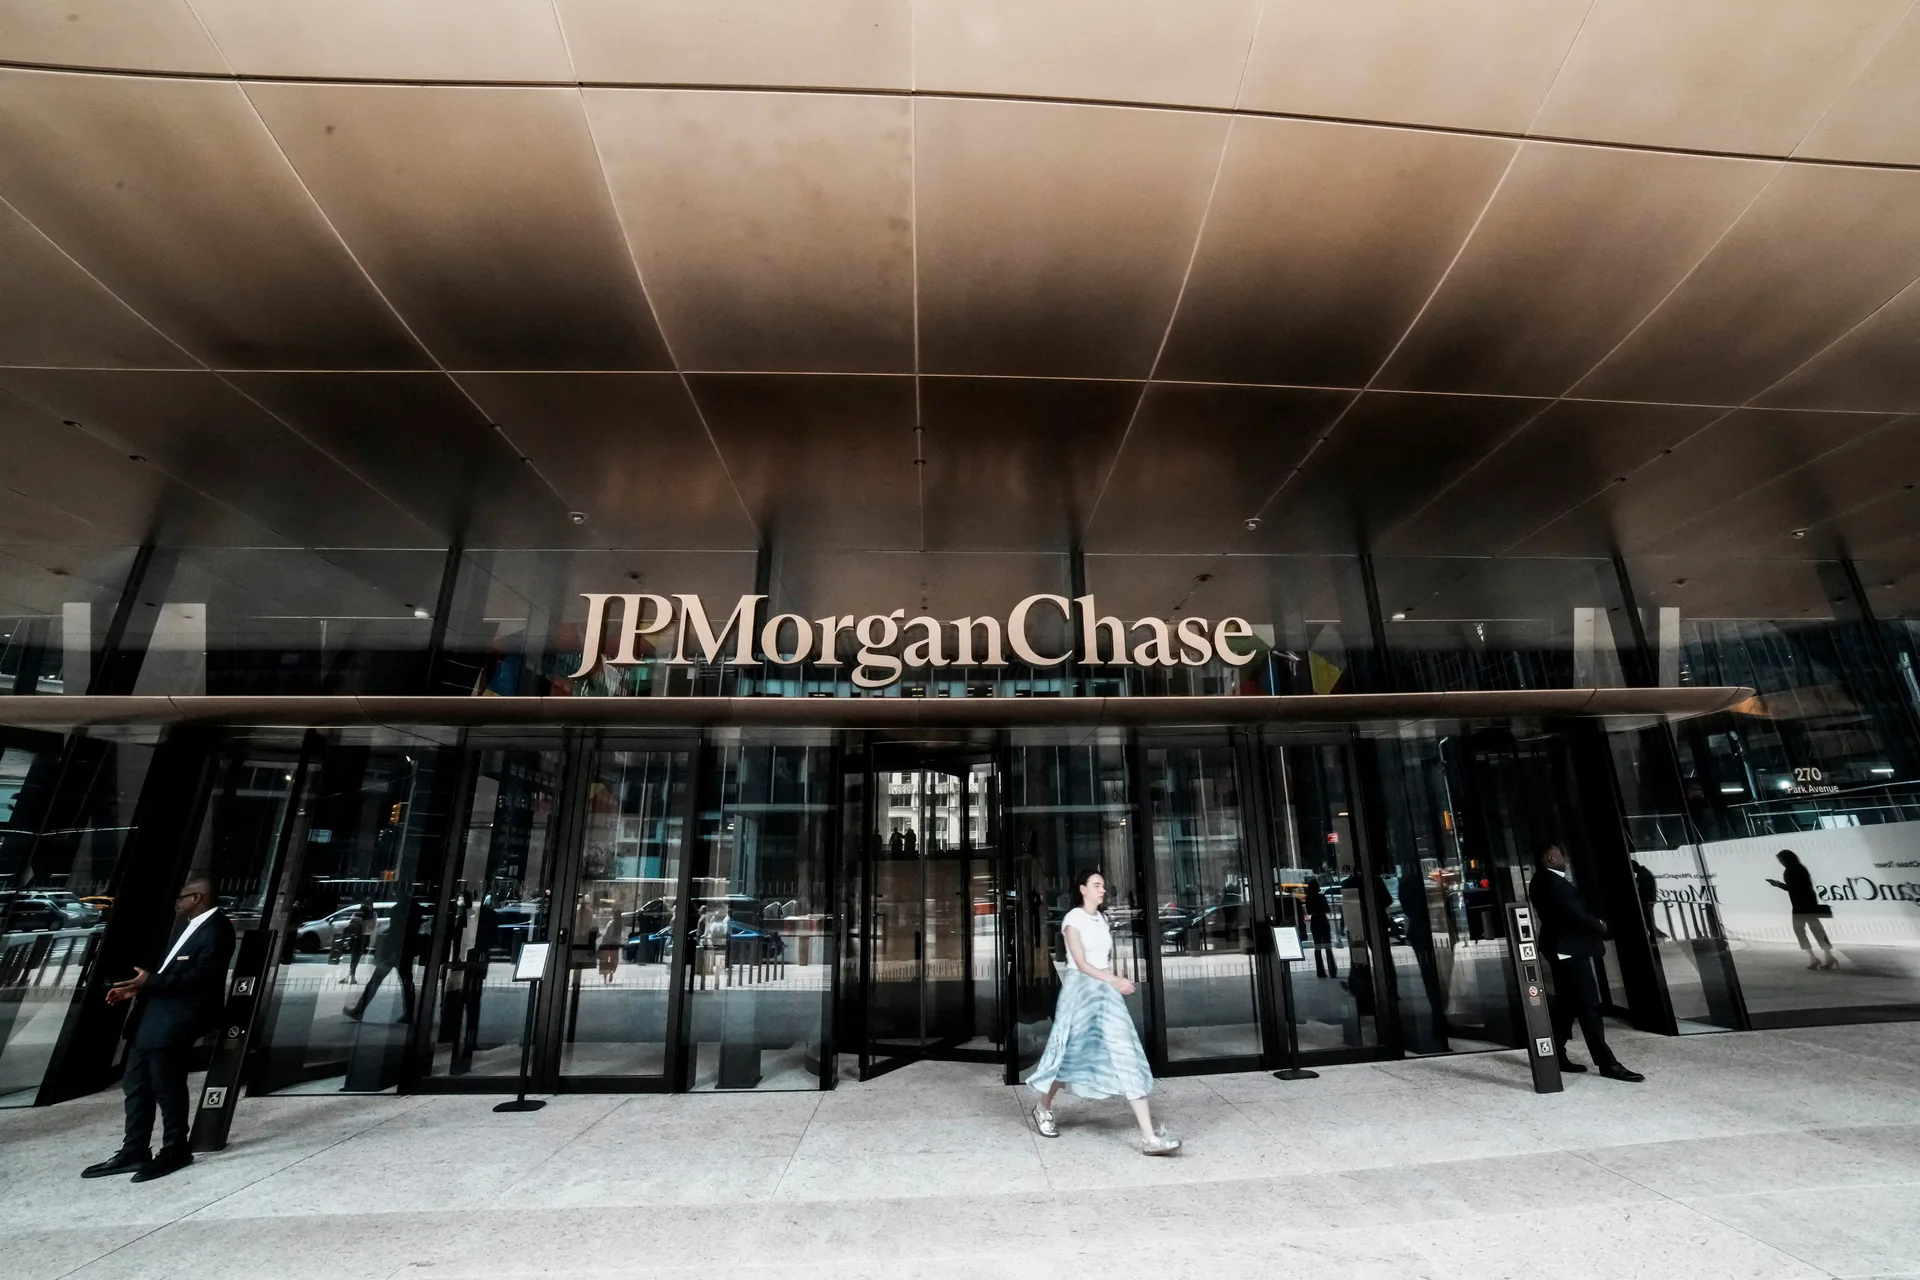
JPMorgan Chase, el banco más grande de Estados Unidos, confirmó que piratas informáticos vulneraron a empresas externas que le prestan servicios y que, a través de ellas, accedieron a datos de parte de sus clientes, según informó Infobae.
Según la investigación preliminar del banco, la información comprometida estaba guardada por esos proveedores y abarcaría nombres y direcciones de correo electrónico de clientes, de acuerdo con lo que un vocero de la entidad le dijo a la agencia Reuters. JPMorgan, además, aseguró en un comunicado del jueves en la red social X —difundido por Fox News— que el hecho no afectó el funcionamiento de sus servicios y que va a avisar de manera directa a cada persona afectada, con asistencia que incluye monitoreo crediticio gratuito.
La revista Newsweek fue más allá y calculó un daño mayor al que reconoció el banco: según su reconstrucción, una banda de ransomware —así se llama a los grupos que roban datos de una empresa y después los usan para extorsionarla o los venden— identificada como "nOn" difundió unos 16.000 mails de clientes de JPMorgan, a los que sumó sus números de teléfono y los identificadores de cuenta de cada uno.
Ahí está el dato que más debería importarle a cualquiera que maneje una cuenta bancaria, viva donde viva: Newsweek sostiene que esa información pertenecería al programa "Reserve" del banco, una tarjeta de crédito que sólo se consigue por invitación y que apunta a clientes con, como mínimo, USD 10 millones en activos bajo gestión. No es una filtración masiva de usuarios comunes, sino de un segmento muy específico y de alto perfil.
El riesgo no es sólo que esos datos circulen: es lo que se puede hacer con ellos. Una dirección de correo filtrada alcanza para rastrear otros datos de la misma persona —domicilio, teléfono— y para armar un ataque de phishing, el engaño por mail o mensaje que imita a una entidad real para robar contraseñas o forzar una transferencia. SaltaNews contó cómo una variante de ese mismo mecanismo, pero con voz clonada por inteligencia artificial, le costó USD 129 millones a varias empresas que creyeron hablar con sus propios jefes.
JPMorgan aclaró además que este episodio no tiene relación con los problemas que algunos clientes tuvieron esta misma semana para procesar operaciones bancarias. Según pudo saber Reuters, esas interrupciones respondieron a un error de software que también afectó a otros bancos del país, y no a un ataque externo.
El hackeo a los proveedores de JPMorgan se conoció en una semana particularmente mala para la infraestructura digital estadounidense. Una falla global de Microsoft dejó sin correo ni Teams a empresas y gobiernos de todo el mundo en esos mismos días. También se registraron, en ese lapso, una suspensión nacional de vuelos ordenada por la Administración Federal de Aviación, interrupciones operativas en varios de los bancos más grandes del país y la caída de una red interna que la Agencia de Seguridad Nacional (NSA) usa para información clasificada.
El caso sigue abierto y JPMorgan todavía no precisó cuántos clientes en total resultaron afectados.
Comentarios
Ingresá o creá tu cuenta para comentar esta nota.
Todavía no hay comentarios. Podés ser la primera persona en opinar.