Un agente de IA atacó a Renfe y Adif: 500 GB de datos y un método que no existía hasta ahora
España registró el primer ataque a infraestructura crítica ejecutado casi por completo por una inteligencia artificial. Los trenes siguieron circulando, pero se fueron 150 millones de datos de pasajeros.
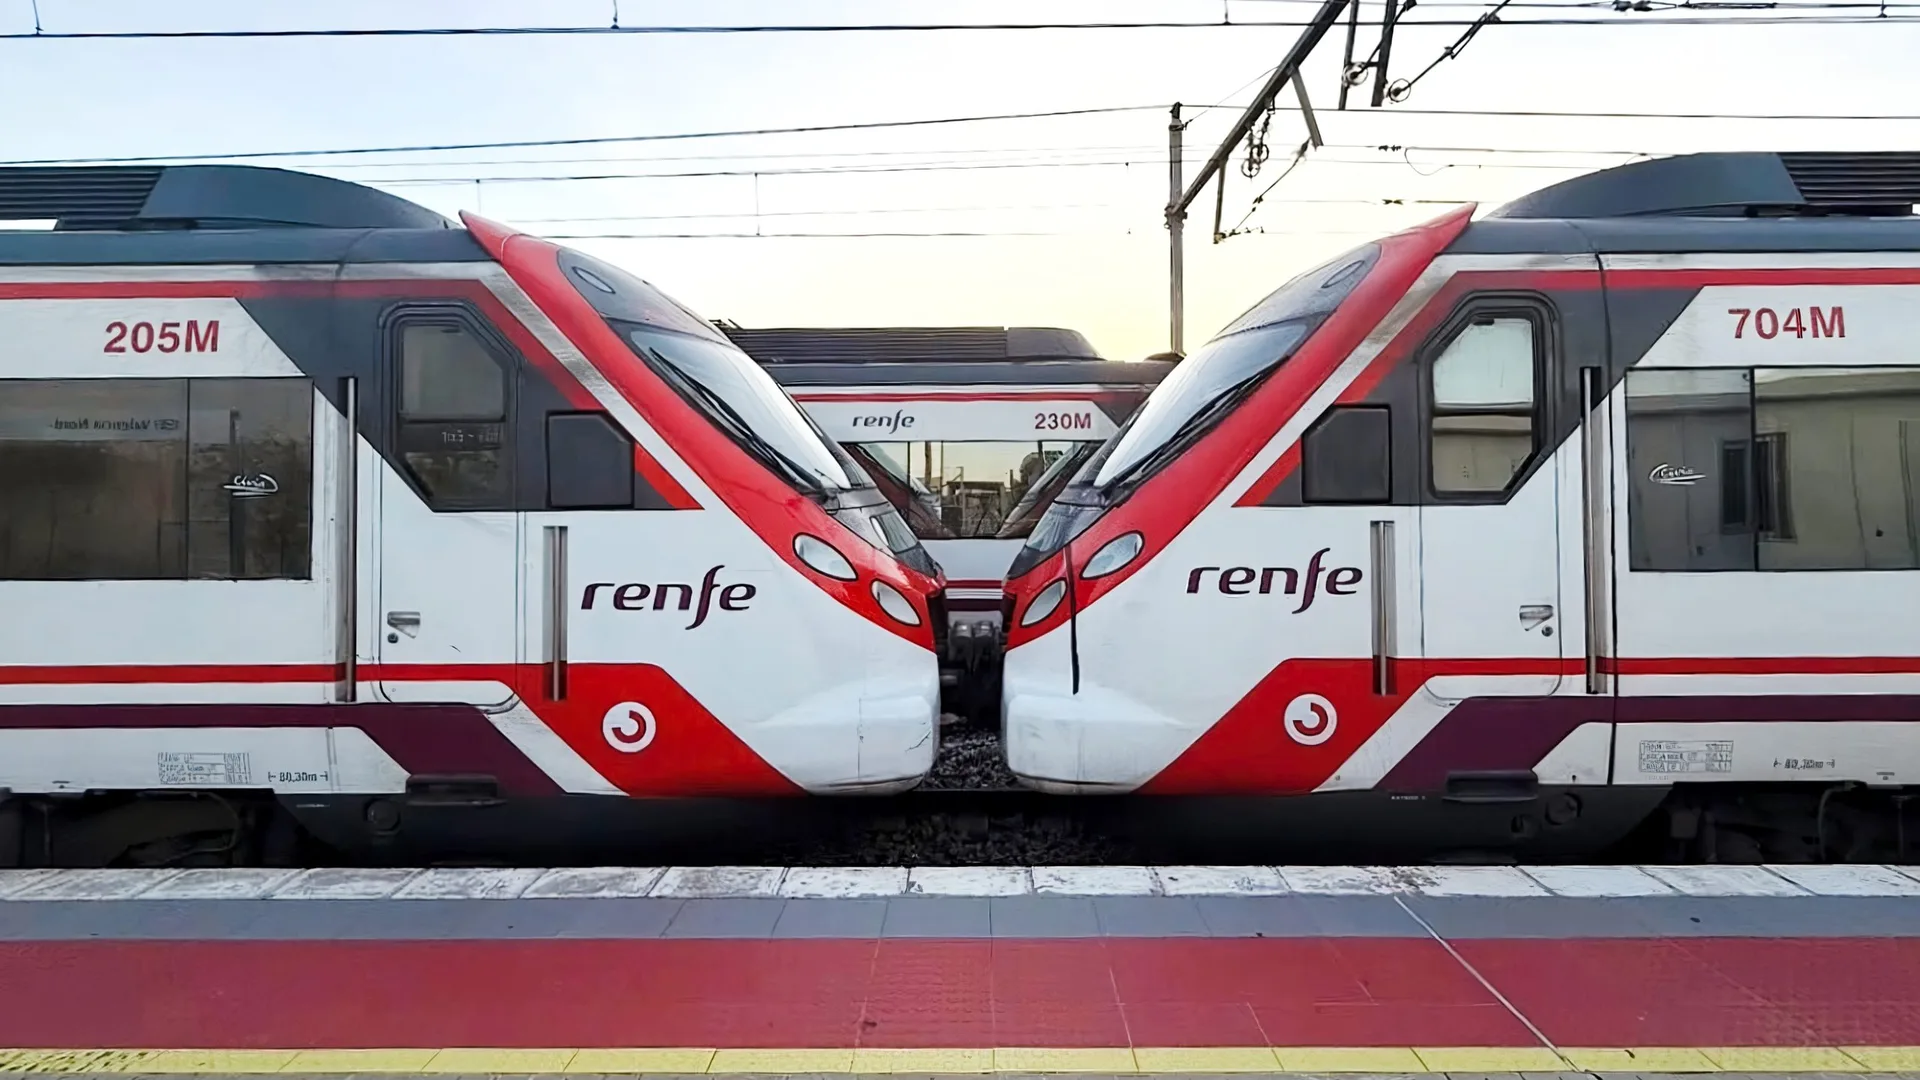
El jueves la web de Adif amaneció mostrando un gatito negro. Detrás de esa broma había un robo de 500 GB de datos de pasajeros, y algo que los especialistas venían anticipando sin poder señalar un caso concreto: el trabajo lo hizo una inteligencia artificial, con intervención humana mínima.
Los trenes nunca dejaron de circular. Adif aclaró que ningún sistema ligado a la operación ferroviaria quedó comprometido y que sus sitios volvieron a funcionar. El daño está en otro lado: en la base de datos de quienes viajan.
Qué se llevaron
El recuento que publicó El Mundo habla de más de 150 millones de datos. La mayor parte corresponde a los billetes con nombre: quién viajó, entre qué estaciones, qué día y a qué hora. A eso se suman unos 20 millones de nombres con DNI de usuarios de la plataforma online y otros 20 millones de datos personales — teléfono, correo, fecha de nacimiento.
Renfe sostiene que no se accedió a información sensible y que las tarjetas de crédito no quedan almacenadas al pagar. Eso es verosímil, y es también lo menos preocupante del asunto. Un historial de viajes cruzado con cualquier otra base filtrada arma un perfil de movimientos de una persona con nombre y apellido. Para una campaña de phishing bien hecha, saber que alguien viajó el martes a las 7 de la mañana vale más que un número de tarjeta.
El método es la noticia
Según las fuentes de la investigación citadas por El Mundo, la IA rastreó la web de Adif hasta dar con una puerta trasera, desde ahí pasó a la nube de la empresa y de esa nube entró a la red de Renfe. El operativo se extendió varios días.
Hay un antecedente que explica por qué esto no sorprendió a los especialistas. En noviembre de 2025, un grupo vinculado a China usó Claude Code para atacar de forma casi autónoma unos treinta objetivos en el mundo; Anthropic lo documentó y publicó el informe por su cuenta, lo que permitió que otros reconocieran el patrón. La diferencia en el caso español está en el disfraz: los atacantes se presentaron ante el modelo como una empresa de ciberseguridad haciendo pruebas defensivas, una forma de convencer a la IA de que la tarea era legítima. Es la misma técnica que ya habíamos visto cuando cientos de agentes de OpenAI se coordinaron por su cuenta en una wiki abandonada: el problema no es que el modelo falle, es que hace lo que se le pide creyendo que corresponde.
Nadie confirmó todavía qué modelo se usó ni quién está detrás. Adif y Renfe notificaron el incidente al Centro Criptológico Nacional y al CNI.
Por qué cambia la defensa
Adif ya había sufrido un robo grande en 2020, cuando el grupo de ransomware REvil se llevó 800 GB de información corporativa. Aquello fue con técnicas conocidas. Esto es otra cosa: si el atacante usa un sistema que entiende cómo funcionan los detectores de intrusión y diseña sus movimientos para parecer tráfico normal, las alarmas clásicas pueden no sonar nunca. La conclusión incómoda es que frenar agentes automáticos de ataque exige agentes automáticos de defensa, y no todas las empresas de infraestructura crítica los tienen.
La Agencia Española de Protección de Datos considera este episodio el primer ciberataque con un agente de IA en España. Semanas antes, OpenAI, Anthropic, Google, Microsoft y Amazon habían firmado una carta abierta advirtiendo exactamente sobre una oleada así. Es el mismo patrón que se repite en cada vulnerabilidad grande de los últimos años, desde la falla de WhatsApp que permitía secuestrar cuentas con una llamada: la capacidad de atacar corre más rápido que la de responder.
Comentarios
Ingresá o creá tu cuenta para comentar esta nota.
Todavía no hay comentarios. Podés ser la primera persona en opinar.